블로그 › IT
일본 총리가 「大至急のお願い」까지 올린 PHP 취약점 PHP2Shell, 우마무스메·BASE가 멈춘 밤과 내 사이트 점검법【2026년 10월】
10월 21일 밤 9시 55분, 일본 총리가 X에 글을 올렸다.
「大至急のお願い」, 그러니까 “아주 급한 부탁”이다.
내용은 이렇다. 공개 중인 웹사이트에 PHP를 쓰고 있는지 확인하고, 패치가 나오면 최대한 빨리 적용하라. 바로 적용이 어려우면 사이트를 잠깐 멈추는 것도 위험을 줄이는 방법 중 하나라고 했다.
한 나라의 총리가 프로그래밍 언어 하나 때문에 “사이트 꺼도 된다”고 말한 거다. 그 시간 일본에서는 이미 우마무스메, 그랑블루 판타지, 니코니코, pixiv, 쇼핑몰 플랫폼 BASE 같은 서비스들이 줄줄이 멈춰 있었다.
원인은 PHP2Shell. 전 세계 웹사이트 상당수가 돌아가는 언어인 PHP 본체에서 나온 치명적인 취약점 2개다.
일본에서는 하룻밤 사이에 난리가 났는데, 한국에서는 생각보다 조용하다. 그래서 일본 쪽 원문 기사들을 읽고 그날 무슨 일이 있었는지, 그리고 한국에서 사이트를 운영하는 사람은 뭘 확인하면 되는지 정리했다.
※2026년 10월 22일 기준 정보.
10월 21일, 일본에서 벌어진 일
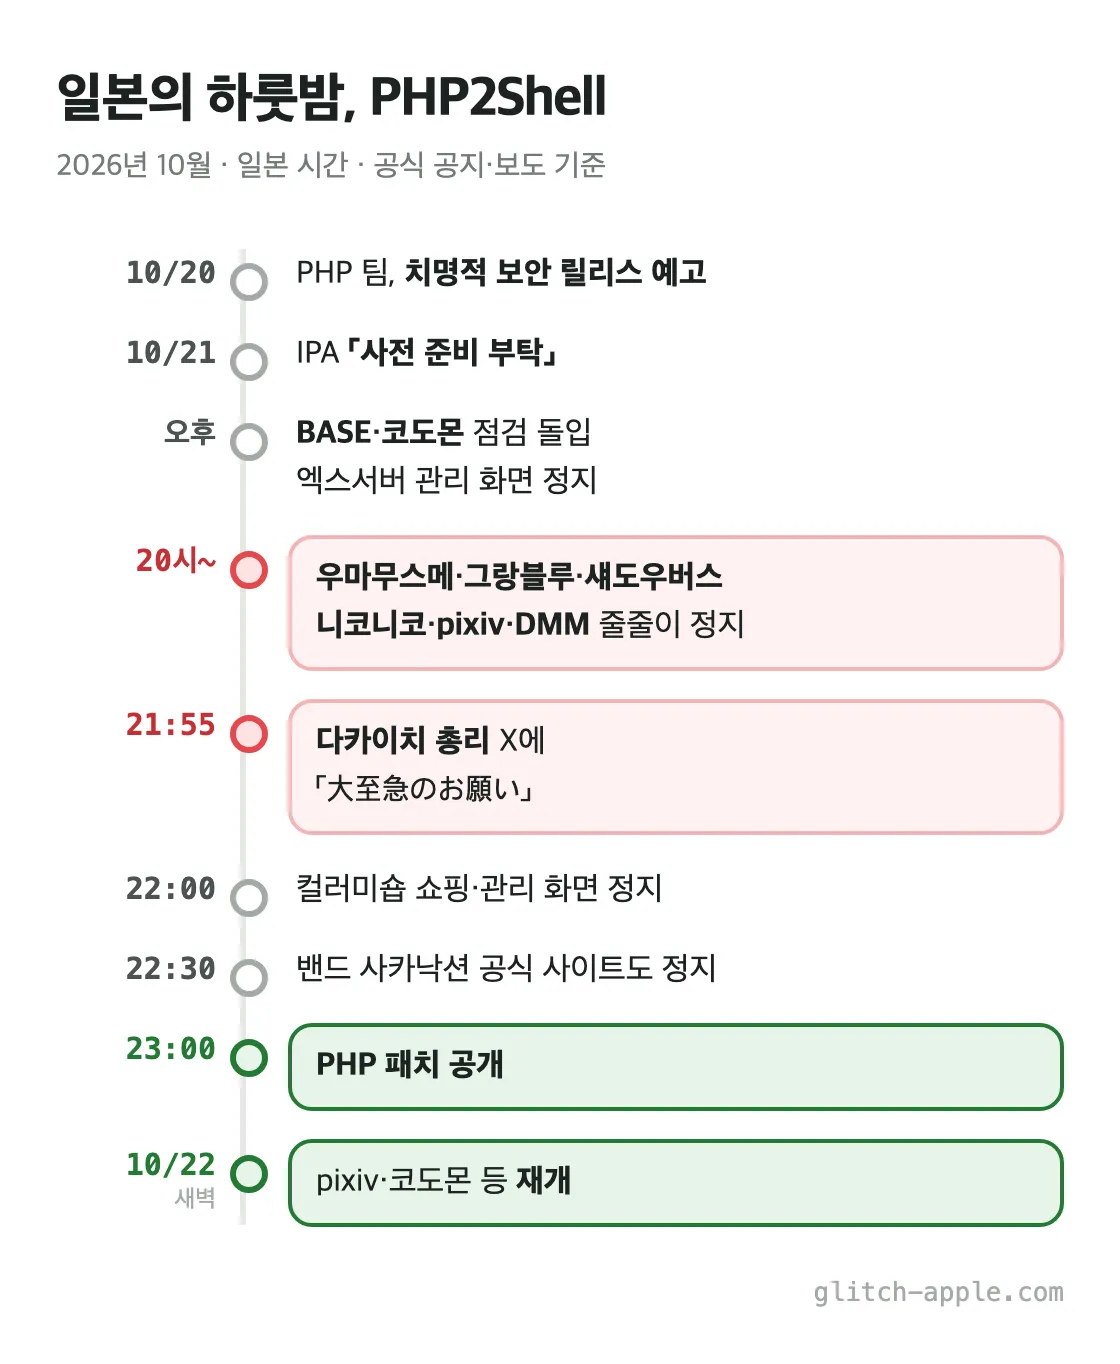
시간순으로 보면 이렇다. (일본 시간 기준)
- 10월 20일: PHP 개발팀이 “치명적인 보안 릴리스를 곧 낸다”고 예고. 세부 내용은 비공개였는데, 공개 전에 세부 내용이 새어 나갔다는 보도가 나온다
- 10월 21일: 일본 정보처리추진기구(IPA)가 「사전 준비 부탁」 공지. “공격자가 극히 짧은 시간 안에 공격할 수도 있다”
- 21일 오후: 쇼핑몰 플랫폼 BASE, 어린이집·유치원용 서비스 코도몬(보호자 앱 포함 전 서비스)이 점검에 들어감
- 21일 오후: 일본 최대급 렌탈 서버 엑스서버가 관리 화면 접속을 일시 정지. “무단 접속 때문이 아니라 예방 조치”이고, 사이트 표시와 메일은 정상
- 21일 저녁 8시 넘어서: 우마무스메, 그랑블루 판타지, 섀도우버스, 니코니코, pixiv, DMM 등이 줄줄이 일시 정지·긴급 점검
- 21일 21:55: 다카이치 총리 X에 「大至急のお願い」
- 21일 22:00: 쇼핑몰 서비스 컬러미숍이 쇼핑 페이지와 관리 화면을 정지
- 21일 22:30: 밴드 사카낙션 공식 사이트도 “PHP 취약점 발표를 받아” 접속 정지
- 21일 23:00: PHP 패치 공개
- 22일 새벽: pixiv 등 일부 서비스 재개. 코도몬은 새벽 3시 22분에 재개(일부 기능 제외)
이 밖에도 시즈오카은행, 한큐전철, 일부 지자체 시스템까지 예방 차원에서 멈춘 곳이 있었다고 보도됐다. 다만 모든 점검이 공식적으로 “PHP 때문”이라고 밝힌 건 아니다. 그냥 “긴급 점검”이라고만 공지한 곳도 많다.
왜 이렇게까지 했을까
이유는 간단하다. 패치가 나오는 순간이 제일 위험하기 때문이다.
패치가 공개되면 “어디를 고쳤는지”도 같이 공개된다. 공격자 입장에서는 그게 공격 힌트가 된다. 게다가 이번에는 공개 전에 세부 내용이 새어 나갔다는 보도까지 나왔다.
그리고 이번 취약점은 성질이 고약하다.
| 항목 | 내용 |
|---|---|
| CVE 번호 | CVE-2026-109618, CVE-2026-109619 |
| 심각도 | 둘 다 CVSS v4.0 9.2 (치명적) |
| 무엇이 위험한가 | 로그인 없이, 외부에서 서버에 코드를 실행시킬 수 있음 |
| 어디에 있나 | WordPress 같은 앱이 아니라 PHP 본체 |
사이트 코드를 아무리 잘 짰어도 소용없다. PHP 자체가 문제라서, PHP 버전이 오래됐으면 다 대상이다. PHP 공식 공지에 따르면 특히 Apache mod_php 환경이 가장 위험하다.
규모도 크다. 보안 업체 Palo Alto Networks(Unit 42)는 이 취약점에 노출됐을 수 있는 서버를 2,260만 대 이상으로 집계했다. 유럽의 한 정부는 예방 차원에서 웹사이트를 내렸다고 한다.
그러니까 일본 서비스들은 “패치 적용이 끝날 때까지 문을 닫아두자” 는 판단을 한 거다. 손님이 못 들어오는 것보다 털리는 게 훨씬 비싸니까. 개발하는 입장에서 보면, 꽤 합리적인 선택이다.
참고로 미국 사이버보안 기관 CISA는 10월 21일 기준 “실제 악용은 아직 관측되지 않았다”고 했다. 코도몬도 “부정 접속이나 정보 유출은 확인되지 않았다”고 밝혔다. 실제로 털리기 전에 막은 셈이다.
이 취약점을 신고한 건 보안 업체 Wiz·Calif와 OpenAI 쪽 연구자들이다. AI를 활용해서 찾아냈다는 보도도 나왔다. AI가 찾은 버그 하나로 한 나라 서비스들이 하룻밤 멈춘 거다.
한국은?
한국인터넷진흥원(KISA) 보호나라도 10월 21일에 「PHP 제품 보안 업데이트 권고」를 냈다. 호스팅 회사들도 움직였다. 공식 공지를 확인했다.
카페24는 10월 21일 하루 동안 세 번에 걸쳐 조치했다.
- 오전 11:30~ PHP 5.4 이상 전체 서버에서
session.upload_progress.enabledOff (임시 차단) - 오후 18:30~ php.ini 추가 제한 (임시 차단). 동시 업로드 파일 8개, 폼 입력값 200개, 중첩 깊이 16까지
- 오후 23:30~ PHP 8.2 이상 서버에 정식 패치. 서버당 1~10분 끊김
2번 때문에 파일 9개 이상 동시 업로드나, 입력 항목이 200개 넘는 폼은 저장이 안 될 수 있다고 카페24가 안내하고 있다. 관리자 화면에서 갑자기 저장이 안 되면 이게 원인일 수 있다. 카페24 호스팅 고객센터(1588-3284)로 문의하면 된다.
그리고 중요한 점. 카페24 정식 패치는 PHP 8.2 이상만 대상이다. 8.1 이하·7.x는 대상이 아니라고 명시했다.
가비아는 10월 22일 새벽 0시~3시에 PHP 웹호스팅(7.4, 8.4, 8.5) 긴급 보안 패치를 했다. 서버당 약 30분 접속 불가.
닷홈은 10월 22일 확인했을 때 관련 공지가 없었다.
내가 찾아본 범위에서는, 한국에서 일본처럼 대형 서비스가 줄줄이 멈췄다는 소식은 보이지 않았다.
그래서 내 사이트는?
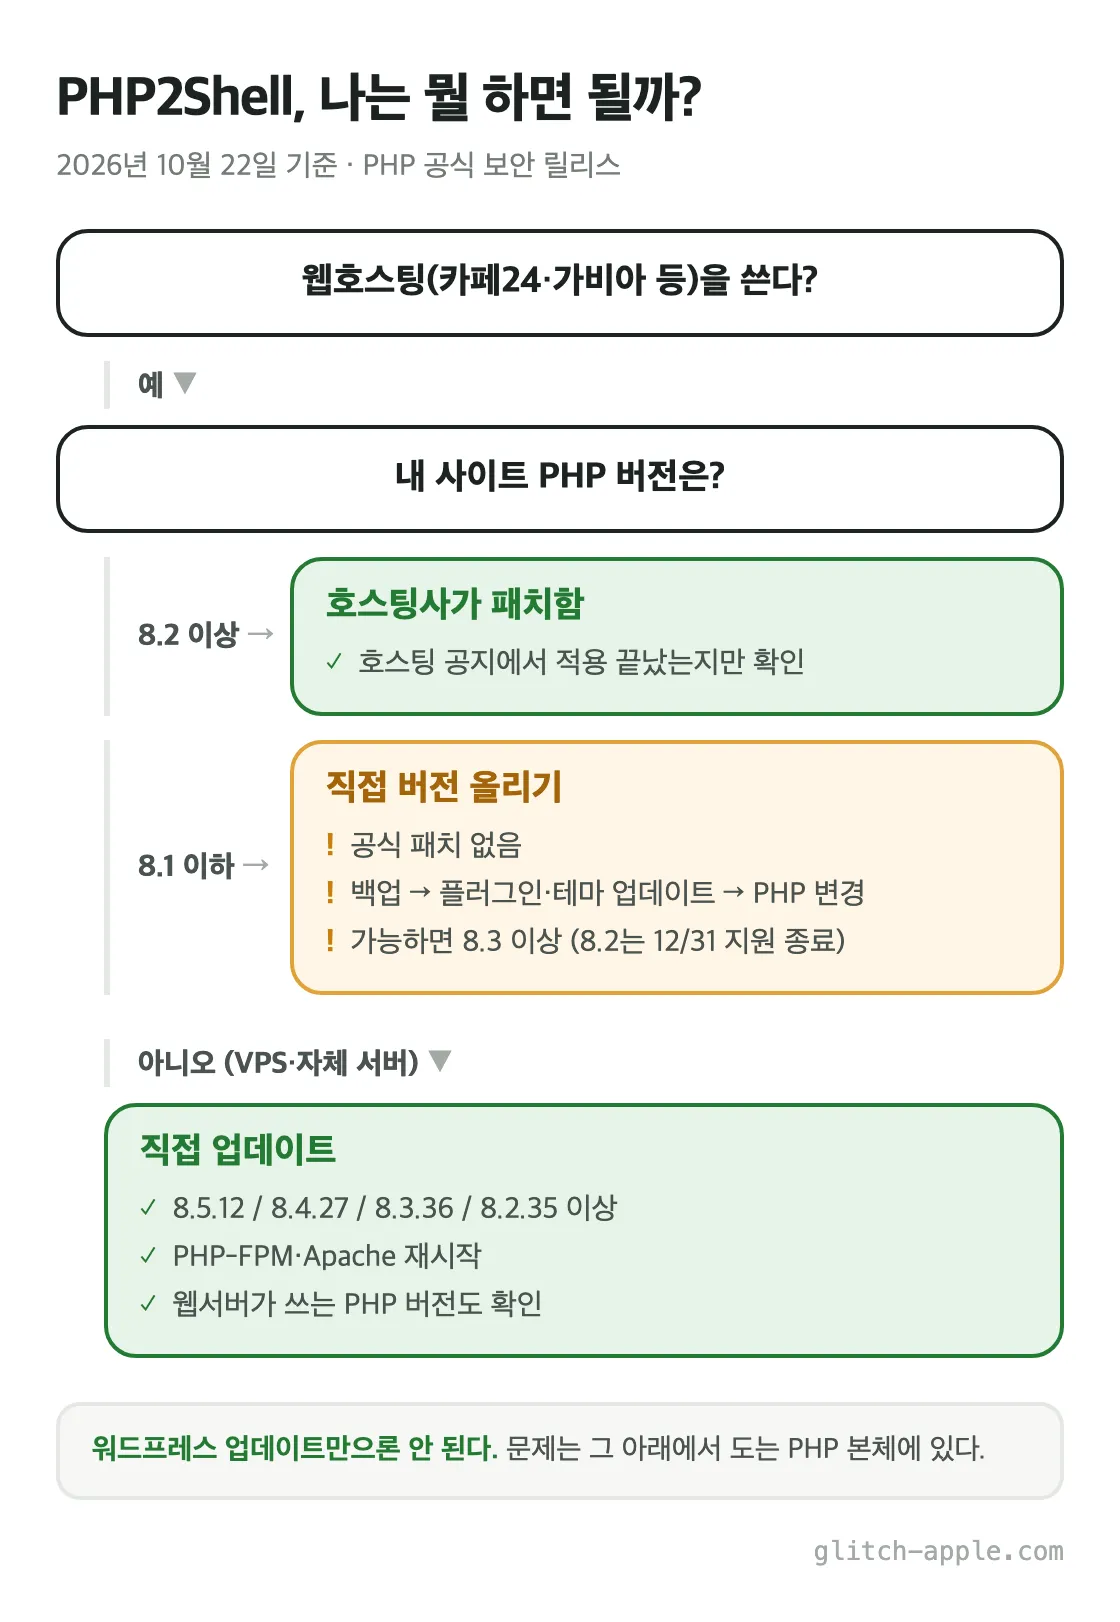
수정된 버전은 이거다.
| 쓰고 있는 버전 | 이 버전 이상이면 OK |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 이하 (7.x 포함) | 공식 패치 없음 → 8.2 이상으로 올려야 함 |
1. PHP 버전부터 확인
워드프레스라면 관리자 화면에서 바로 볼 수 있다.
도구 → 사이트 건강 → 정보 탭 → 서버 → PHP 버전
워드프레스가 아니면 호스팅 회사 관리 화면이나 고객센터에서 확인할 수 있다.
2. 웹호스팅 + PHP 8.2 이상
호스팅 회사가 패치해 준다. 공지에서 적용이 끝났는지만 확인하면 끝.
3. PHP 8.1 이하 ← 여기가 진짜 문제
공식 패치 자체가 없다. PHP 8.1 이하는 이미 지원이 끝난 버전이라, PHP 팀이 정식 패치를 안 낸다. 호스팅 회사도 고칠 방법이 없다. 버전을 올리는 수밖에 없다.
버전을 올리면 오래된 플러그인이나 테마가 깨질 수 있으니까, 순서는 이렇게.
- 백업
- 플러그인·테마 최신으로 업데이트
- PHP 버전 변경
그리고 하나 더. PHP 8.2도 2026년 12월 31일에 보안 지원이 끝난다. 어차피 올릴 거면 8.3 이상으로 가자. 두 달 뒤에 또 하기 싫으면.
4. VPS·클라우드에 직접 PHP를 깔았다면
아무도 대신 안 해준다. 직접 해야 한다.
- OS 패키지 업데이트 후 PHP-FPM이나 Apache 꼭 재시작
- 터미널
php -v는 명령줄 버전이다. 웹서버가 실제로 쓰는 PHP는 다를 수 있다. phpinfo 페이지 등으로 웹 쪽 버전도 확인 (확인 후 phpinfo 파일은 삭제) - 당장 못 올릴 때 쓰는 임시 설정이 PHP 공식 공지에 있긴 하다. 하지만 공지에 “완전한 해결책이 아니다”라고 써 있다. 업데이트가 먼저다
자주 묻는 질문
워드프레스만 최신으로 하면 되는 거 아냐?
아니다. 문제는 워드프레스가 아니라 그 밑에서 도는 PHP 본체에 있다. 워드프레스 버전이랑 상관없이 PHP 버전을 봐야 한다.
정적 사이트(HTML만 있는 사이트)도 위험해?
PHP가 웹 요청을 처리하지 않으면 이번 건과는 관계없다. 참고로 이 블로그도 PHP를 안 쓰는 정적 사이트라 이번 건이랑은 무관하다.
카페24 조치 이후 관리자 화면에서 저장이 안 된다
카페24의 php.ini 임시 제한(입력값 200개·파일 8개) 때문일 수 있다. 고객센터에 문의하자.
정리
- PHP2Shell = PHP 본체 취약점 2개, 로그인 없이 원격 코드 실행, 심각도 9.2
- 일본은 10월 21일 밤 우마무스메·BASE·코도몬·엑스서버 관리 화면 등이 예방 정지, 총리까지 「大至急のお願い」
- 수정 버전: 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
- 웹호스팅 + 8.2 이상 → 호스팅사가 패치(카페24 10/21, 가비아 10/22)
- 8.1 이하 → 공식 패치 없음. 직접 8.2 이상(가능하면 8.3 이상)으로 올리기
참고 자료
이 글은 아래 자료를 기준으로 썼다(2026년 10월 22일 확인).
공식
- PHP 공식: PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 보안 릴리스 (영어)
- PHP 공식: 지원 버전 일정 (영어)
- GitHub php-src 보안 권고: CVE-2026-109618 (영어)
- GitHub php-src 보안 권고: CVE-2026-109619 (영어)
- IPA: PHP 보안 릴리스 공개 예정에 대한 사전 준비 부탁 (일본어)
- KISA 보호나라: PHP 제품 보안 업데이트 권고 (2026-10-21)
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching (영어)
- 엑스서버 공식 X: 관리 화면 일시 정지 공지 (일본어)
- 코도몬: 서비스 긴급 정지 안내 (일본어)
- 컬러미숍: PHP 보안 대응에 따른 서비스 일시 정지 (일본어)
- 사카낙션 공식 X: 긴급 점검 공지 (일본어)
- 카페24: PHP 긴급 보안 취약점 조치 작업 공지
- 카페24: PHP 긴급 보안 취약점 추가 조치 작업 공지
- 카페24: PHP 공식 보안 패치 적용 작업 공지
- 가비아 공지사항: 웹호스팅(PHP) 긴급 보안 패치 작업
- WordPress.org: Site Health screen (영어)
보도
댓글