ブログ › IT
PHP2Shell、日本はサービス停止が相次いだけど韓国はどうだった?Cafe24・ガビアの対応と、自分のサイトでやること【2026年10月】
10月21日の夜、日本のネットはちょっとした騒ぎだった。
ウマ娘、グラブル、シャドバ、ニコニコ、pixiv、BASE、コドモン。名前の知られたサービスが次々と止まり、21時55分には高市首相がXで 「大至急のお願い」 を出した。パッチをすぐ当てられないなら、サイトを一時停止するのも有効策のひとつ、と。
原因は PHP2Shell。PHP本体に見つかった、重大な脆弱性2件だ。
いま韓国に住んでいるので、同じ夜に韓国ではどうだったのかが気になって調べてみた。日本の流れのおさらいと、韓国のホスティング各社の対応、それから自分のサイトでやることをまとめておく。
※2026年10月22日時点の情報。
おさらい:日本の10月21日
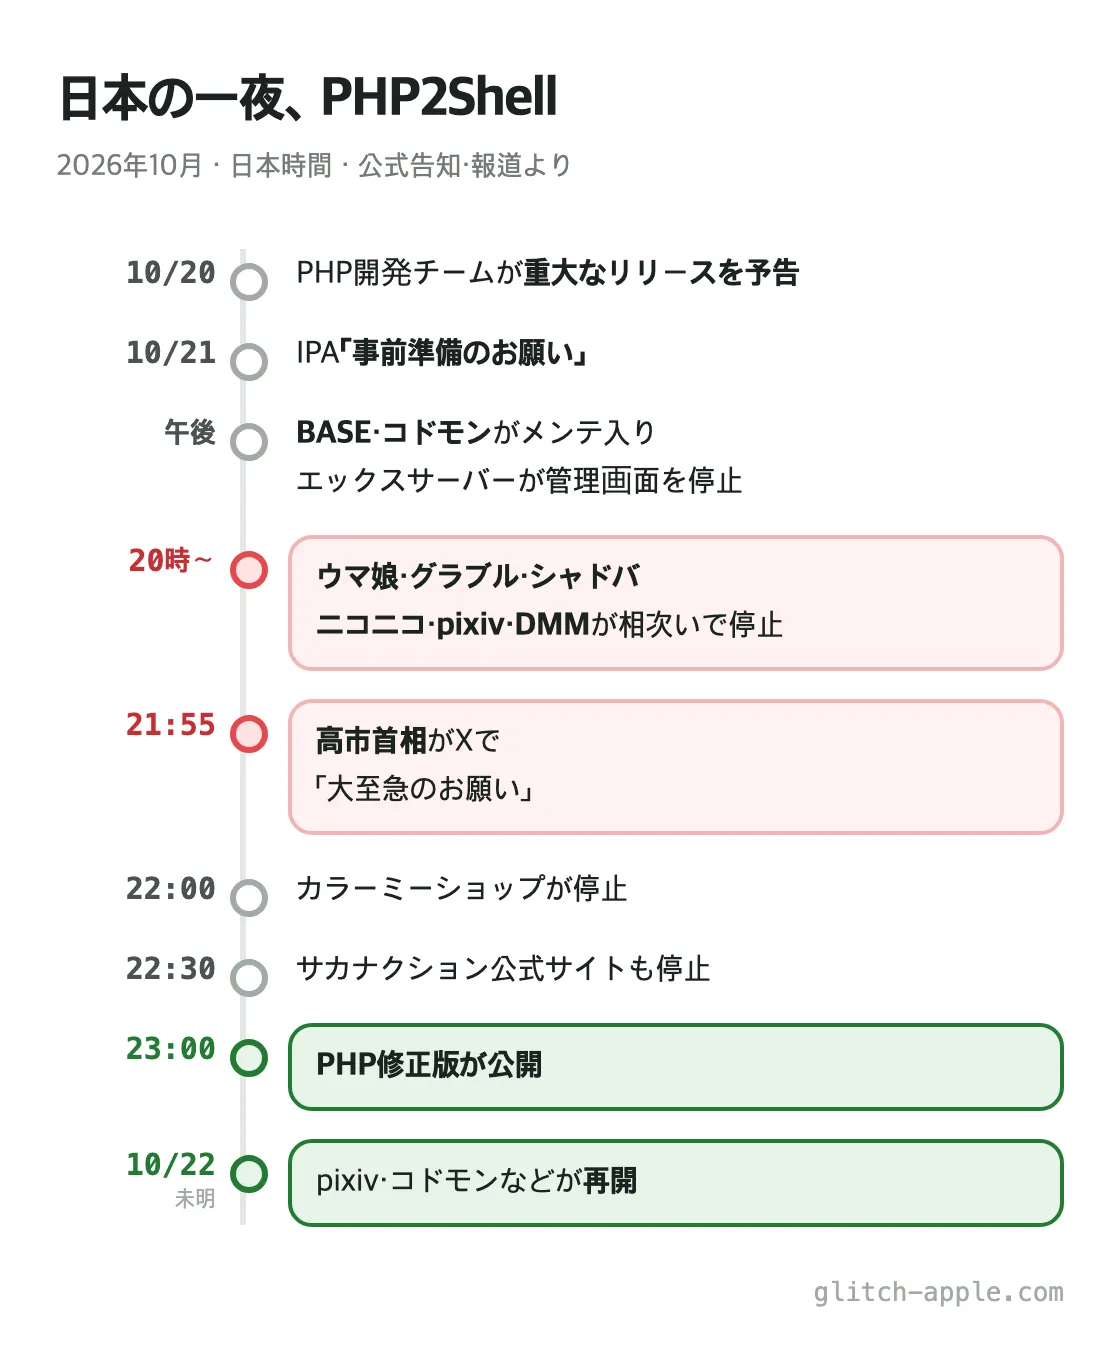
- 10月20日:PHP開発チームが「重大なセキュリティリリース」を予告。公開前に詳細が漏れたとの報道も
- 10月21日:IPAが「事前準備のお願い」を公開
- 21日午後:BASE、コドモン(保護者アプリ含む全サービス)がメンテナンス入り。エックスサーバーは予防的な安全対策として管理画面へのアクセスを一時停止
- 21日20時すぎ:ウマ娘、グラブル、シャドバ、ニコニコ、pixiv、DMMなどが相次いで停止・緊急メンテ
- 21日21:55:高市首相がXで「大至急のお願い」
- 21日22:00:カラーミーショップがショップページと管理画面を停止
- 21日22:30:サカナクションの公式サイトも「PHPに関する脆弱性の発表を受け」アクセスを停止
- 21日23:00:PHPの修正版が公開
- 22日未明:pixivなどが再開。コドモンは3時22分に再開(一部機能を除く)
ただし、すべてのメンテナンスが公式に「PHPが理由」と発表されたわけではない。
そもそも何がそんなに危なかったのか
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-109618、CVE-2026-109619 |
| 深刻度 | 2件ともCVSS v4.0 9.2(Critical) |
| 何が危ないか | ログインなしで、外からサーバー上のコードを実行される可能性 |
| どこにあるか | WordPressなどのアプリではなく PHP本体 |
サイト側のコードがきれいでも関係ない。PHPが古ければ対象になる。PHP公式によれば、特にApacheの mod_php 環境がいちばん危ない。
さらに、パッチが出た瞬間は「どこを直したか」も公開される。攻撃者にとってはヒントになる。IPAも「攻撃者が極めて短時間で攻撃を実行する可能性もある」と書いていた。だから日本の各サービスは「修正が終わるまで閉めておく」を選んだわけだ。開発する側から見ても、かなり筋の通った判断だと思う。
規模も大きい。Palo Alto Networks(Unit 42)は、影響を受ける可能性のあるインスタンスを 2,260万以上 と集計している。
なお、アメリカのCISAは10月21日時点で「悪用は確認していない」としていて、コドモンも「不正アクセスや情報漏えいは確認されていない」と発表している。
同じ夜、韓国では
韓国でも、韓国インターネット振興院(KISA)が10月21日に「PHP製品のセキュリティアップデート勧告」を出した。ホスティング各社も動いている。公式のお知らせを確認した。
Cafe24(韓国最大手のホスティング)は、10月21日に3段階で対応した。
- 午前11:30〜 PHP 5.4以上の全サーバーで
session.upload_progress.enabledをOff(暫定対策) - 18:30〜 php.iniに追加の制限(同時アップロード8ファイル、入力項目200個、ネスト16段まで)
- 23:30〜 PHP 8.2以上のサーバーだけ 正式な修正版に更新
2つ目の制限のせいで、ファイル9個以上の同時アップロードや、入力項目が200を超えるフォームは保存できないことがある、とCafe24自身が案内している。そして 8.1以下・7.xは正式パッチの対象外 と明記していた。
ガビア(韓国の大手ドメイン・ホスティング会社)は、10月22日0時〜3時にPHPウェブホスティング(7.4、8.4、8.5)の緊急パッチを当てた。1サーバーあたり約30分つながらなかった。
対策の中身は日本とほぼ同じ。でも、私が調べた範囲では、日本のように有名サービスが次々止まったという話は見つからなかった。
自分のサイトでやること
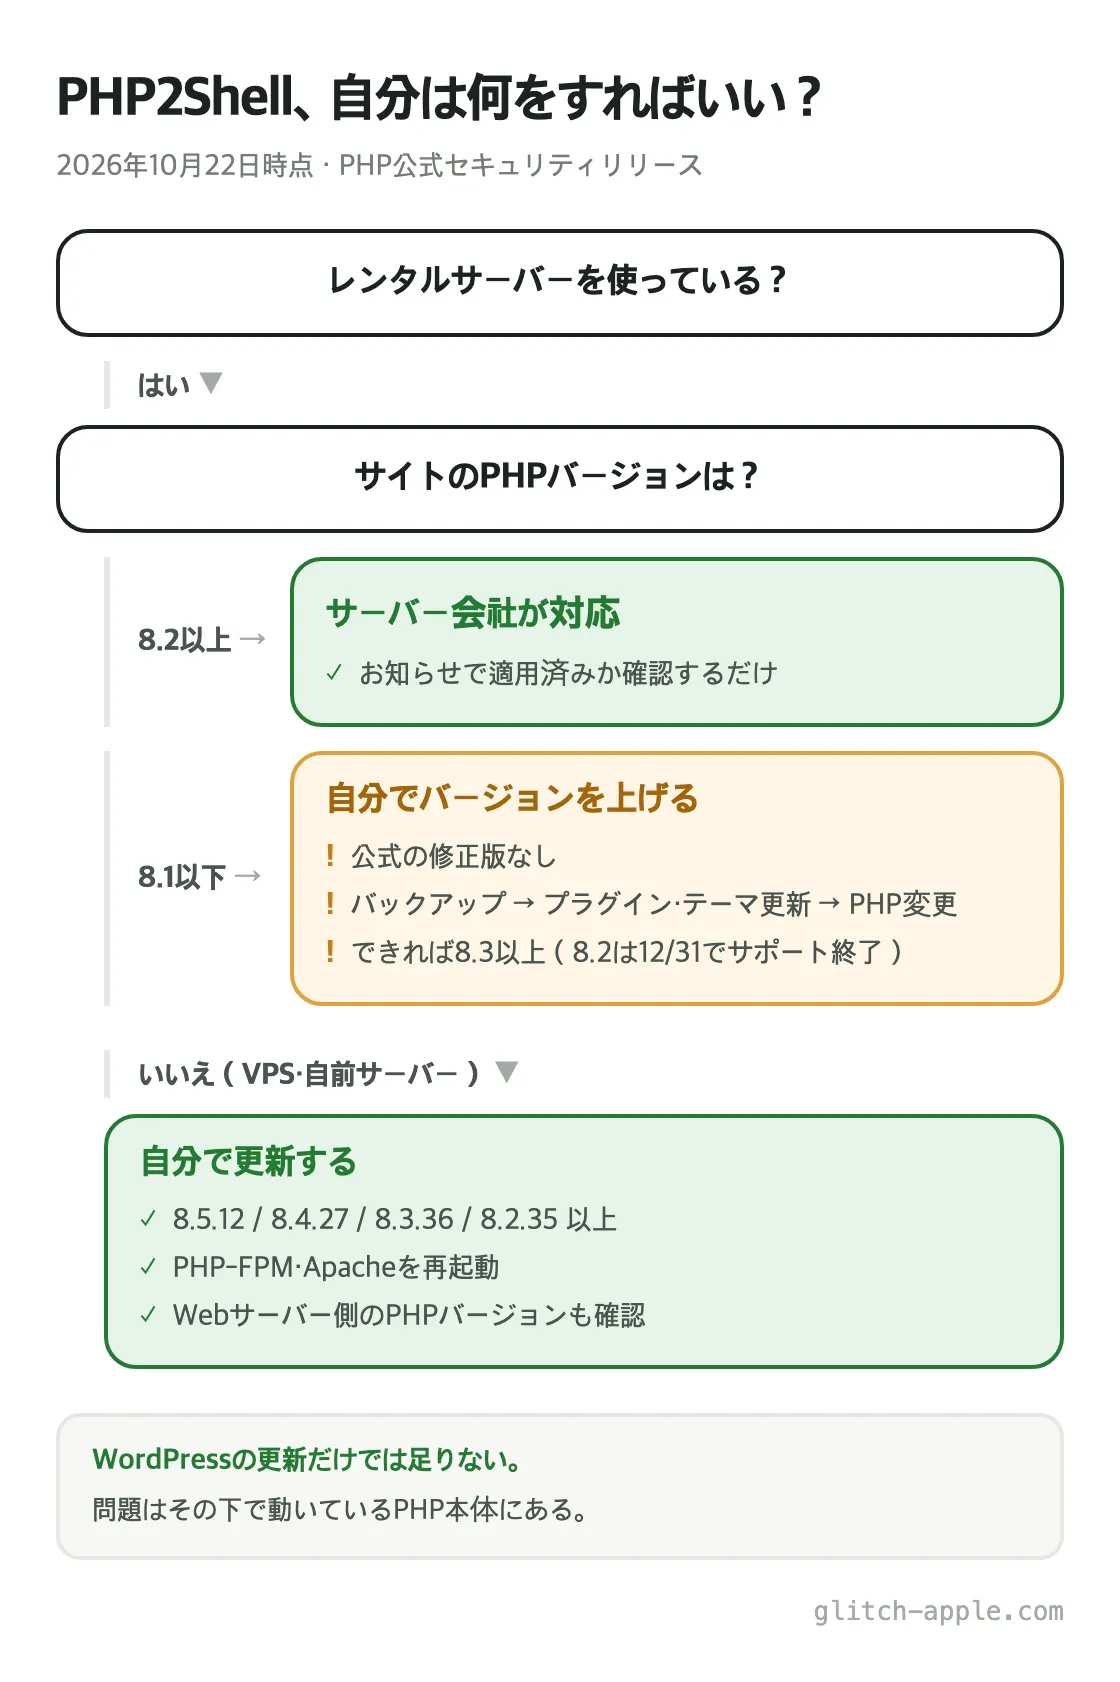
| 使っているバージョン | このバージョン以上ならOK |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1以下(7.x含む) | 公式の修正版なし → 8.2以上に上げる |
1. まずPHPバージョンを確認
WordPressなら 管理画面で見られる。
ツール → サイトヘルス → 情報タブ → サーバー → PHPバージョン
WordPress以外なら、サーバー会社の管理画面やサポートで確認できる。
2. レンタルサーバー + PHP 8.2以上
サーバー会社が修正版を当ててくれる。お知らせで適用済みか確認すればOK。
3. PHP 8.1以下 ← ここが本当の問題
公式の修正版そのものがない。 サーバー会社も直しようがない。Cafe24が8.1以下を対象外にしたのもそのためだ。バージョンを上げるしかない。
古いプラグインやテーマが動かなくなることがあるので、順番はこう。
- バックアップ
- プラグイン・テーマを最新に
- PHPバージョンを変更
それと、PHP 8.2も2026年12月31日でセキュリティサポートが終わる。 どうせ上げるなら8.3以上に。2か月後にまたやりたくなければ。
4. VPS・クラウドに自分でPHPを入れているなら
誰も代わりにやってくれない。
- OSのパッケージを更新したら、PHP-FPMやApacheを必ず再起動
- ターミナルの
php -vはコマンドライン版。Webサーバーが実際に使っているPHPとは違うことがある。 phpinfoなどでWeb側も確認(確認後はphpinfoのファイルを消す) - すぐ更新できない場合の暫定設定がPHP公式に載っているが、公式自身が「完全な対策ではない」と書いている。更新が先
よくある質問
WordPressを最新にすればいい?
それだけでは足りない。問題はWordPressではなく、その下で動く PHP本体 にある。
静的サイト(HTMLだけ)も危ない?
PHPがWebリクエストを処理していなければ、今回の件とは関係ない。このブログもPHPを使っていない静的サイトなので、今回は無関係だった。
まとめ
- PHP2Shell = PHP本体の脆弱性2件、ログインなしでリモートコード実行、深刻度9.2
- 日本は10月21日夜に 有名サービスが相次いで予防停止、首相も「大至急のお願い」
- 韓国でもCafe24・ガビアが21〜22日に対応。Cafe24は8.2以上だけ正式パッチ
- 修正版:8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
- PHP 8.1以下は公式の修正版なし。自分で8.2以上(できれば8.3以上)へ
参考資料
この記事は以下の情報をもとに書いた(2026年10月22日確認)。
公式
- PHP公式:PHP 8.5.12、8.4.27、8.3.36、8.2.35 セキュリティリリース(英語)
- PHP公式:サポート中のバージョン(英語)
- GitHub php-src セキュリティアドバイザリ:CVE-2026-109618(英語)
- GitHub php-src セキュリティアドバイザリ:CVE-2026-109619(英語)
- IPA:【事前準備のお願い】PHPのセキュリティリリース公開予定について
- CISA:Critical Vulnerabilities in PHP Require Immediate Patching(英語)
- エックスサーバー公式X:管理画面等の一時停止
- コドモン:サービス緊急停止のお知らせ
- カラーミーショップ:PHPセキュリティ対応に伴うサービス一時停止
- サカナクション公式X:緊急メンテナンス実施のお知らせ
- KISA ポホナラ:PHP製品セキュリティアップデート勧告(韓国語)
- Cafe24:PHP緊急セキュリティ脆弱性 措置作業のお知らせ(韓国語)
- Cafe24:PHP緊急セキュリティ脆弱性 追加措置のお知らせ(韓国語)
- Cafe24:PHP公式セキュリティパッチ適用作業のお知らせ(韓国語)
- ガビア:ウェブホスティング(PHP)緊急セキュリティパッチ作業(韓国語)
- WordPress.org:Site Health screen(英語)
報道
コメント