블로그 › IT
캡콤 1,177만 건 유출, 일본 서비스에서 '개인정보 유출' 메일이 왔을 때 진짜인지 확인하는 법과 지금 할 일【2026년 10월】
10월 22일, 캡콤이 발표했다. 몬스터헌터, 스트리트 파이터, 바이오하자드를 만든 그 캡콤이다.
「CAPCOM ID」 회원 정보 1,177만 4,247건이 외부로 유출됐다. 일본만이 아니라 전 세계 합계다.
CAPCOM ID는 캡콤 웹 서비스나 일부 온라인 게임을 하려면 만들어야 하는 공통 계정이다. 한국에서 캡콤 게임을 하는 사람도 가지고 있을 수 있다.
그런데 이건 요즘 일본에서 터진 유출 중 하나일 뿐이다. 9월부터 일본에서는 개인정보 유출 발표가 거의 매일 나오고 있다. 정부 기관들이 줄줄이 주의를 당부할 정도다.
유출 자체는 내가 막을 수 없다. 하지만 유출 다음에 오는 피해는 막을 수 있다. 그 핵심이 “유출 메일이 왔을 때 어떻게 하느냐”다.
한국어로는 이 소식이 거의 안 보여서, 일본 쪽 공식 발표를 읽고 정리했다.
※2026년 10월 23일 기준 정보.
캡콤 유출, 뭐가 나갔나
캡콤 공식 발표 기준이다.
| 항목 | 내용 |
|---|---|
| 대상 | CAPCOM ID |
| 유출 건수 | 1,177만 4,247건 (전 세계 합계) |
| 유출된 정보 | 메일 주소, 계정 만든 일시, 마지막 로그인 일시, 로그인 횟수, 마지막 로그인 IP |
| 일부 추가 유출 | 위 중 43건은 생년월일·성별·국가/지역·닉네임까지 |
| 비밀번호 | 본인이 설정한 비밀번호 유출은 확인 안 됨. 하지만 196건은 비밀번호가 무단으로 바뀌어 있었음 (해당 계정은 캡콤이 리셋 완료) |
| 카드 정보 | 유출 대상 아님 |
| 게임 | 모든 게임 플레이에 영향 없음, CAPCOM ID도 계속 사용 가능 |
경위는 이렇다. 10월 19일 수상한 접근 흔적을 발견해서 바로 차단했고, 10월 20일 유출을 확인했다. 21일에 경찰과 일본 개인정보보호위원회에 보고했다.
비밀번호가 안 샜는데 196건은 왜 바뀌었는지는, 10월 23일 기준 캡콤이 아직 밝히지 않았다. 영향 범위는 계속 조사 중이라고 한다.
대상자는 어떻게 알 수 있나
캡콤은 대상자에게 순차적으로 개별 연락한다고 했다.
그런데 캡콤이 같은 발표에서 이런 말도 했다.
이번에 유출된 정보를 악용해, 당사나 관계자를 사칭한 수상한 메일이 올 수 있다. 메일에 적힌 URL에 들어가거나 첨부파일을 열지 말 것.
유출된 게 하필 메일 주소다. 진짜 캡콤 연락이 올 메일함에, 가짜 “캡콤” 메일도 같이 올 수 있다는 얘기다.
한국을 포함한 아시아(일본 제외) 이용자 문의처는 캡콤 발표에 이렇게 나와 있다.
- 아시아(일본 제외)·오세아니아: Capcom Asia Customer Support,
info-asia@capcom.com - 북미·유럽: Capcom 고객지원 문의 폼
캡콤만이 아니다, 2026년 가을 일본
캡콤 말고도 9월 말부터 일본에서는 유출 발표가 수십 건 이어졌다. 그중 한국 사람도 쓸 만한 서비스만 추렸다. 전부 각 회사 발표 기준이다.
| 서비스 | 발표 | 내용 |
|---|---|---|
| 캡콤 (CAPCOM ID) | 10/22 | 전 세계 1,177만 건. 메일 주소 등. 카드 정보 대상 아님 |
| skyticket (일본 항공권·호텔 예약) | 10/9, 10/16 | 약 1,464만 건. 이름·생년월일·메일·전화·주소·탑승자 정보. 그중 약 413만 건은 비밀번호(해시값) 포함. 10/16 2보에서 「skyticket 프리미엄」 이용자 최대 6,140명 카드 정보(2017~2018년 결제 기록)도 대상이라고 정정 |
정부도 움직였다. 10월 6일 일본 디지털대신이 기자회견에서 국민에게 직접 당부했고, 10월 7~9일에는 개인정보보호위원회, 경찰청, 금융청, 총무성, IPA 등이 줄줄이 주의를 당부하는 공지를 냈다. 일본 정부 사이버 담당 부서(국가사이버통괄실)가 이 공지들을 한 페이지에 모아뒀을 정도다.
유출 메일이 왔을 때, 진짜인지 확인하는 법
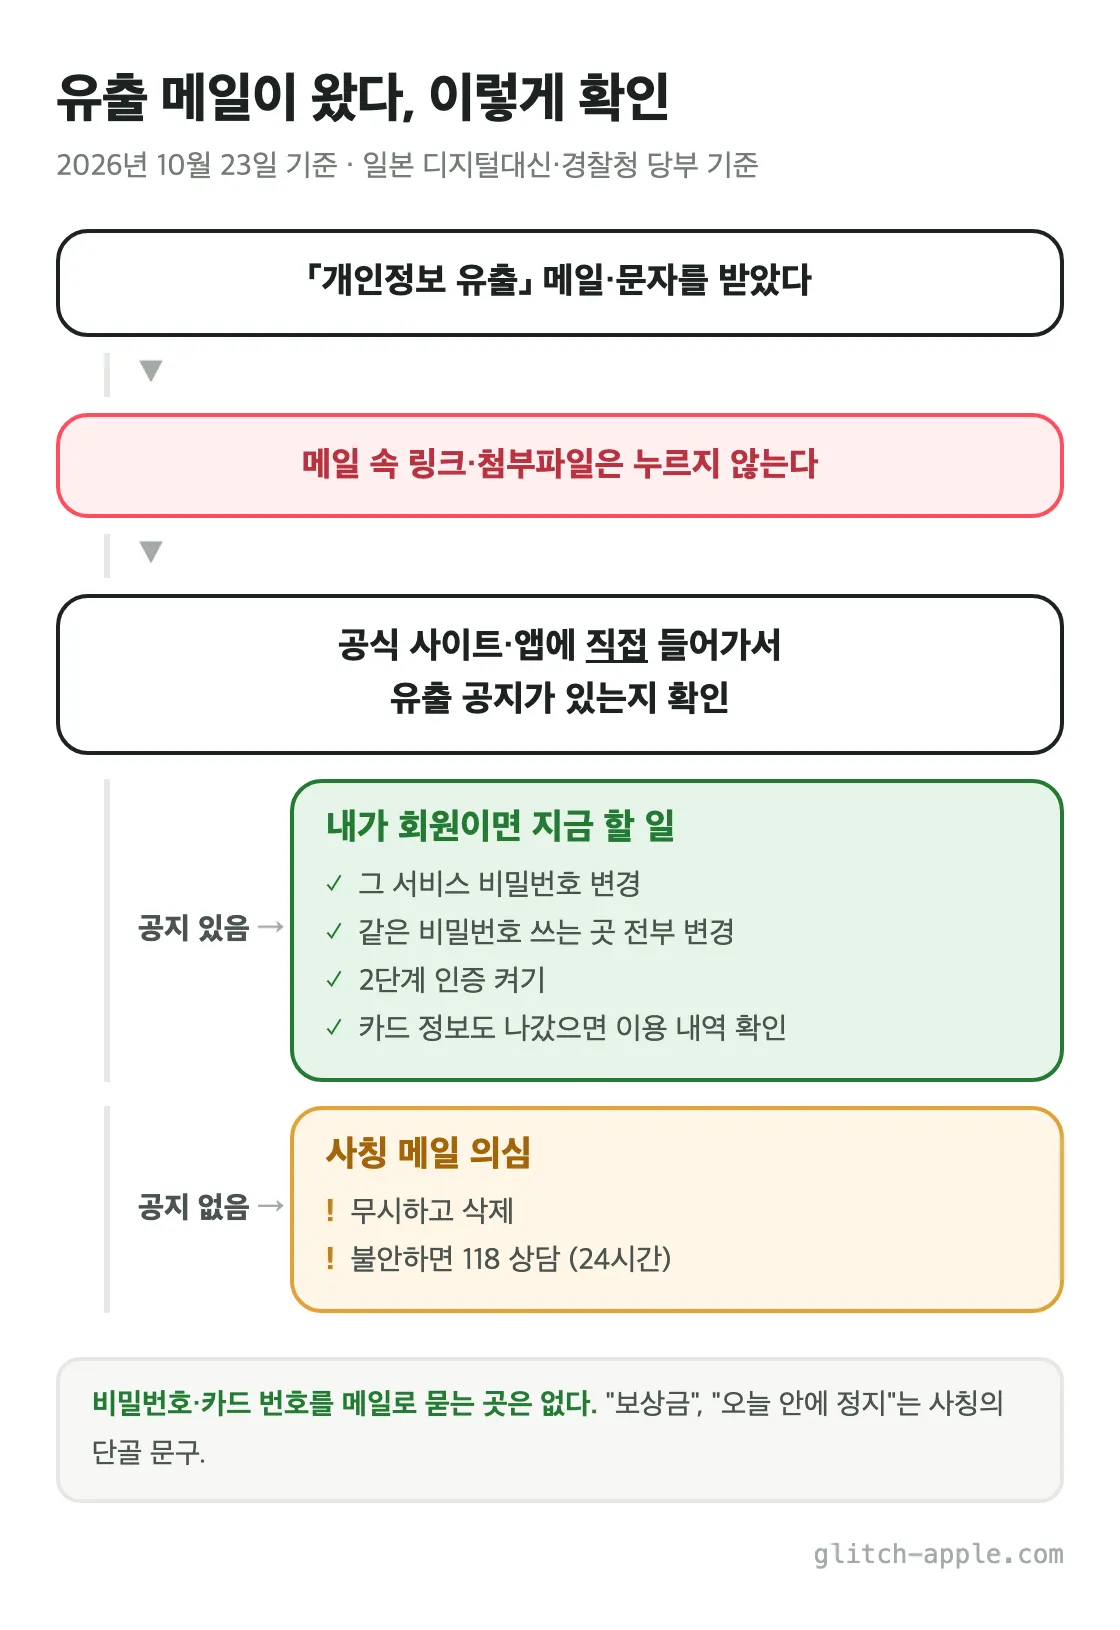
핵심은 하나다. 메일 안에서 진짜인지 판단하지 말 것.
일본 디지털대신이 10월 6일 기자회견에서 한 말이 정확히 이거다.
적힌 링크를 쉽게 열지 말고, 반드시 공식 웹사이트나 공식 앱으로 접속해 주셨으면 한다.
일본 경찰청도 10월 안내문에서 “정보가 유출된 기업을 사칭한 가짜 메일일 수 있다” 고 콕 집어 경고했다.
순서는 이렇다.
- 메일·문자의 링크는 누르지 않는다. 첨부파일도 열지 않는다
- 브라우저 즐겨찾기나 공식 앱으로 직접 그 서비스에 들어간다
- 공식 사이트에 유출 공지가 있는지 확인한다. 큰 유출이면 보통 공식 사이트 첫 화면이나 공지사항에 올라온다
- 공지가 있고 내가 회원이라면 → 아래 “지금 할 일”로
- 공지가 없다면 → 사칭 메일일 가능성이 높다. 무시
이런 메일은 거의 확실히 가짜
- 비밀번호, 카드 번호, 카드 비밀번호(PIN)를 입력하라고 한다. skyticket은 공지에서 “환불이나 보상을 명목으로 비밀번호·카드 번호·PIN을 요구하는 일은 없다”고 못 박았다
- “보상금 지급”, “환불해 드립니다” 하면서 링크를 누르게 한다
- “오늘 안에 안 하면 계정 정지” 처럼 급하게 몰아붙인다
보낸 사람 주소도 그럴듯하게 꾸밀 수 있다. 주소만 보고 진짜라고 믿지 말자.
내가 대상이라면, 지금 할 일
일본 디지털대신과 경찰청이 공통으로 당부한 건 3가지다. 여기에 유출 서비스들의 공지 내용을 합쳤다.
1. 그 서비스 비밀번호 바꾸기
공식 사이트나 앱에 직접 들어가서 바꾼다. 메일 링크로 들어가서 바꾸면 의미가 없다.
2. 같은 비밀번호를 쓰는 다른 곳도 전부 바꾸기 ← 제일 중요
진짜 위험은 여기다. 한 곳에서 샌 아이디·비밀번호로 다른 서비스에 로그인을 시도하는 공격이 있다. 디지털대신도 “하나의 서비스에서 정보가 새면, 같은 비밀번호를 쓰는 다른 서비스에도 부정 로그인될 수 있다”는 이유로 서비스마다 다른 비밀번호를 쓰라고 했다.
캡콤 계정이랑 네이버·구글·카카오 비밀번호가 같다면, 그쪽부터 바꾸자.
비밀번호를 서비스마다 다 다르게 외우는 건 무리다. 브라우저 비밀번호 관리자를 쓰면 편하다. 크롬 비밀번호가 아이폰에 동기화가 안 된다면 → 크롬 비밀번호 동기화 안됨, 아이폰에서 토글 껐다 켜면 바로 해결
3. 2단계 인증 켜기
비밀번호가 새도 로그인할 때 문자·앱 인증을 한 번 더 거치게 하면 막을 수 있다. 일본 디지털대신도 “설정할 수 있는 서비스에서는 적극적으로 쓰라”고 했다. 특히 메일 계정(네이버·구글 등)은 꼭 켜두자. 메일이 털리면 다른 서비스 비밀번호도 다 재설정당할 수 있다.
4. 카드 정보까지 나갔다면
skyticket처럼 카드 정보가 대상에 들어간 경우다.
- 카드 이용 내역을 확인한다. 모르는 결제가 있는지 (skyticket도 공지에서 이걸 당부했다)
- 불안하면 카드사 고객센터에 연락해서 재발급을 상담한다. 해외 결제 차단을 걸어둘 수 있는 카드도 있다
한국에서 상담하려면
일본 서비스에서 샌 정보라도, 사칭 메일·문자는 한국에 있는 나한테 온다.
- KISA 118 상담센터: 국번 없이 118, 24시간. 해킹·개인정보·스미싱 상담
- 문자에 앱 설치(APK) 링크가 있다면, 보호나라 카카오톡 채널의 스미싱 확인 서비스로 확인할 수 있다
자주 묻는 질문
캡콤 메일이 왔는데, 진짜인지 어떻게 알아?
메일 안의 링크로는 확인하지 말자. 캡콤 공식 사이트에 직접 들어가서 공지를 확인하고, 그래도 모르겠으면 info-asia@capcom.com(아시아 이용자 문의처)에 직접 물어보면 된다.
메일 주소만 샜는데도 뭘 해야 해?
메일 주소만으로 계정이 털리지는 않는다. 다만 사칭 메일의 표적이 된다. 링크를 안 누르는 게 제일 중요하다. 그리고 이번 기회에 비밀번호 돌려쓰기를 정리해두면 다음 유출 때 훨씬 편하다.
이미 링크를 눌러서 비밀번호를 입력해버렸다
그 비밀번호를 쓰는 모든 서비스의 비밀번호를 바로 바꾸자. 카드 번호까지 입력했다면 카드사에 바로 연락. 그리고 118에 상담하자.
정리
- 캡콤 CAPCOM ID 전 세계 1,177만 건 유출 (10/22 발표). 메일 주소 등, 카드 정보는 대상 아님. 196건은 비밀번호 무단 변경
- 2026년 가을 일본은 유출이 줄줄이. skyticket 등 한국 사람도 쓰는 서비스 포함
- 유출 메일이 오면 링크 누르지 말고, 공식 사이트·앱에 직접 들어가서 확인
- 할 일: 비밀번호 변경 + 같은 비밀번호 쓰는 곳 전부 변경 + 2단계 인증
- 한국에서 상담은 118 (24시간)
일본 서버 쪽 보안 소식은 PHP2Shell, 일본 서비스들이 줄줄이 멈춘 밤도 같이 읽어보자.
참고 자료
이 글은 아래 자료를 기준으로 썼다(2026년 10월 23일 확인).
공식
- 캡콤: 부정 접속에 의한 고객 정보 유출 사과와 안내 (일본어, PDF)
- 일본 디지털청: 디지털대신 기자회견 (2026년 10월 6일, 일본어)
- 일본 경찰청: 사이버경찰국 소식 R8 Vol.19 「정보 유출에 주의」 (일본어, PDF)
- 일본 국가사이버통괄실: 부정 접속에 의한 유출 사안을 바탕으로 한 각 기관의 주의 환기 (일본어)
- skyticket: 부정 접속에 의한 고객 정보 유출 사과와 안내 (일본어)
- KISA 118 상담센터
보도
댓글